最近のニュースを見ていて、あまりの規模と深刻さに衝撃を受けたのがタイムズカー(パーク24)での大規模な個人情報流出事件です。
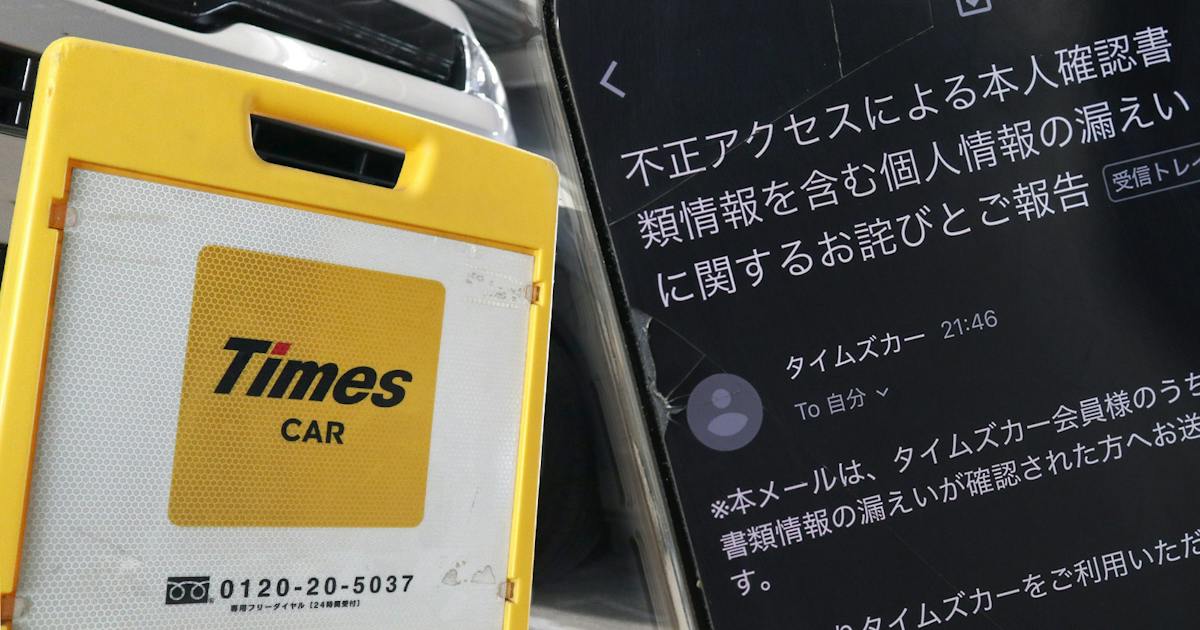


流出件数はなんと約660万件。
カーシェアという身近で便利なサービスだからこそ、利用されている方も多いのではないでしょうか。我が家でも他人事ではなく、非常に不安な気持ちになりました。
免許証画像の流出という致命的なリスク
今回の事件で最も問題視されているのが、単なる氏名やメールアドレス、電話番号だけでなく、運転免許証の画像や番号(約160万件)まで流出してしまったという点です。
免許証画像が第三者の手に渡ってしまうと、
-
オンライン本人確認(eKYC)を悪用した不正な口座開設
-
携帯電話やクレジットの不正契約
-
消費者金融などでのなりすまし被害
といった、深刻な二次被害・なりすまし犯罪に悪用されるリスクが跳ね上がります。
さらに「過去にサービスを退会したユーザーの情報まで残っていた」という点も発覚しており、企業の個人情報保持期間や管理体制そのものに大きな疑問符が投げかけられています。
すでに弁護士らによる集団訴訟の準備が始まっており、数万人規模の被害者が参加を表明するなど、これまでにない異例の事態へ発展しています。
タイムズだけではない…大和証券や「焼肉きんぐ」でも流出が発覚
さらに不安を煽るのが、タイムズカーの件に続いて大和証券や大手外食チェーンの「焼肉きんぐ」(物語コーポレーション)など、業種を問わず相次いで個人情報流出の発表がなされていることです。
金融から飲食、移動手段に至るまで、私たちが日常的に使っているあらゆるサービスで情報が漏えいしている現状には、背筋が寒くなる思いです。
AI時代における「セキュリティ管理の難しさ」
背景には、攻撃者(ハッカー)側が生成AIなどを悪用してシステムの脆弱性を効率的に探したり、精巧なフィッシング手法を使ったりと、攻撃技術を急速に進化させている点があります。
企業側もセキュリティ対策やAIによる監視を強化していますが、いたちごっこが続いており、「どんな大手企業であっても100%安全とは言えない」という厳しさが浮き彫りになりました。
今後、私たち個人ができる自衛策とは?
企業側のセキュリティ向上と誠実な被害救済を願うばかりですが、もはや「自分の情報はどこかから漏れているかもしれない」という前提で自衛策を講じる必要があります。
-
不審なメールやSMS(ショートメッセージ)を警戒する 流出した情報を元に、本人になりすましたフィッシング詐欺メールが届く可能性が高まります。URLは安易に開かないように注意が必要です。
-
パスワードの使い回しをやめる 万が一IDやパスワードが流出していた場合、他のサービスへ不正ログインされる「アカウントハック」を防ぐため、サービスごとに異なるパスワードを設定しましょう。
-
身に覚えのないクレジットカードの利用や通知がないかチェックする 定期的に明細を確認し、不審な利用があればすぐにカード会社や専門窓口へ相談することが大切です。
まとめ
便利さと引き換えに、私たちの貴重な個人情報を企業に預ける機会が増えた現代社会。 しかし今回の事件を通じて、デジタル社会の脆さとセキュリティ管理の難しさを痛感させられました。
安心してサービスを利用できる社会になってほしいと切に願うとともに、自分自身でも防犯意識を高めていきたいと思います。